※本記事はアフィリエイト広告(PR)を含みます。
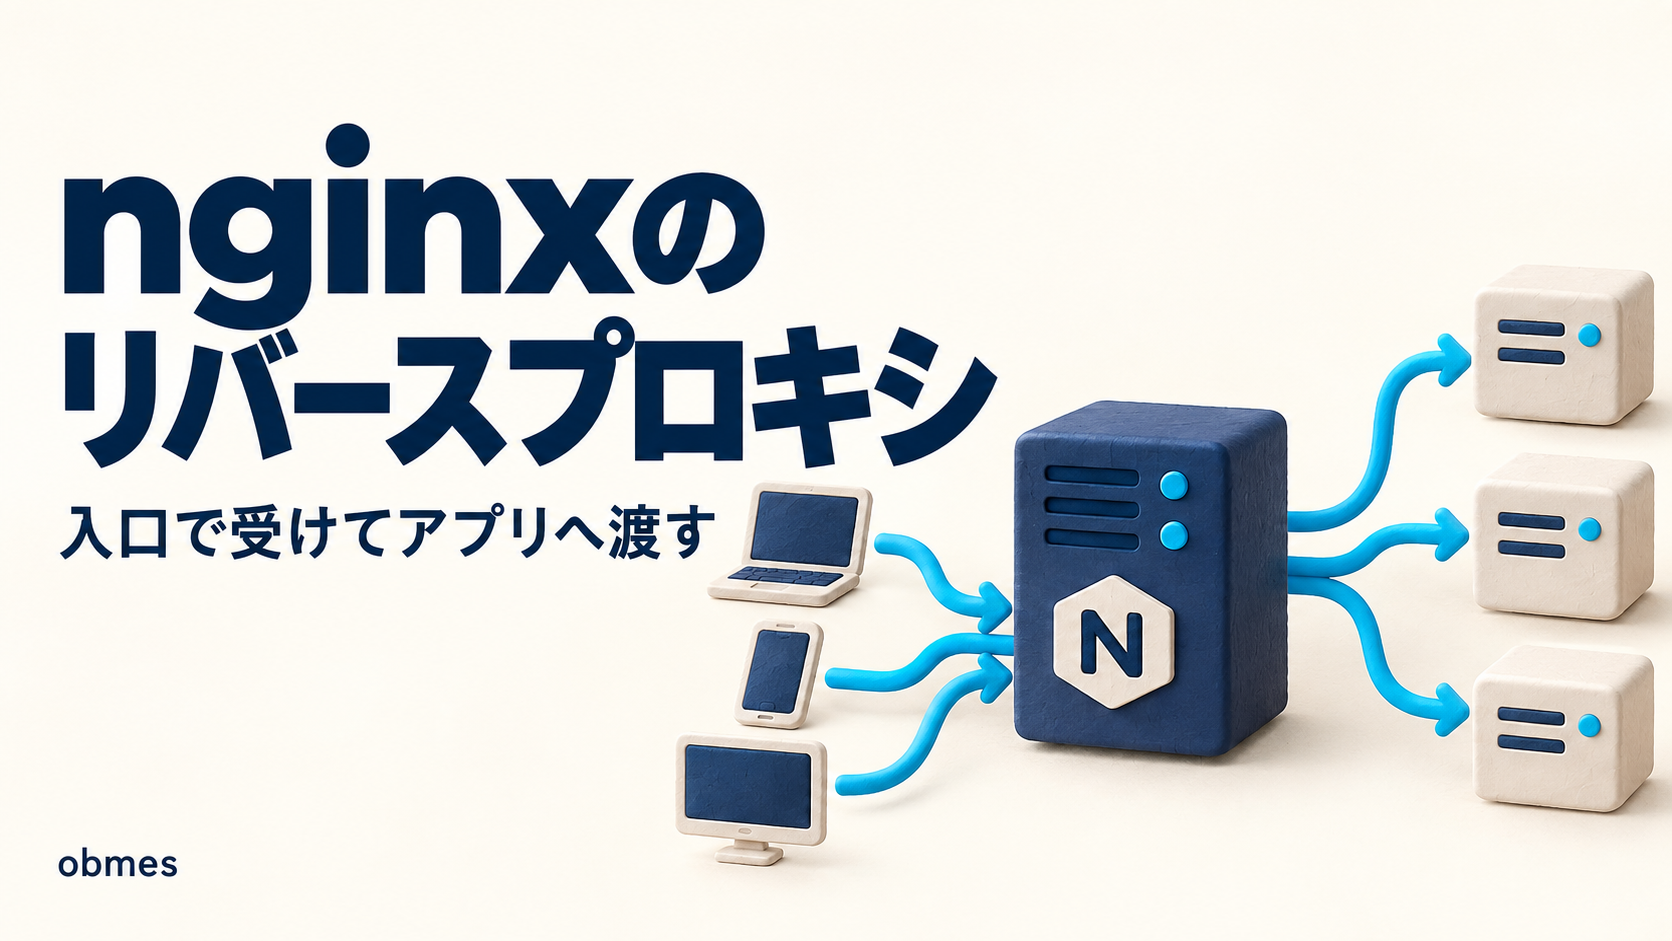
世の中のサイトにポート番号は付いていません。前にnginxを立てて、複数のサイトを1つの入口で振り分けます。
前回: nginxを入れたのに繋がらない — Webサーバーの導入 前回入れた nginx を、そのまま使います。作業場所は VM の中です。
ここまで、ページを開くときにポート番号を打っていました。
http://192.168.226.50:8000/世の中のサイトに、この :8000 は付いていません。
https://obmes.com/なぜか。 答えは「前に nginx が立っていて、後ろのアプリに渡している」からです。これをリバースプロキシと呼びます。
そしてもう一つ。1台のサーバーで、複数のサイトを配ることもできます。obmes.com もそうやって動いています。
対象レベル: 中級 / 区分: 必修
この記事でわかること
- ポート番号が消える仕組み(リバースプロキシ)
- 1台のサーバーで複数のサイトを配れる理由と、その見分け方
502 Bad Gatewayが誰の責任なのかX-Forwarded-Forが要る理由(付けないとアクセス元が全部同じに見える)- 公開するファイルをホームディレクトリに置いてはいけない理由(権限を緩める羽目になる)
この記事でやること
- serverブロックを書いて、2つ目のサイトを追加する
- ホスト名で振り分けられていることを、
curlで証明する - 後ろにアプリを立てて、nginx 経由で開く
- わざと落として
502を出し、原因の見方を確認する
先に知る言葉
この記事で初めて出てくる言葉です。 基本的な言葉は用語集にもまとめてあります。
| 言葉 | 意味 |
|---|---|
| リバースプロキシ | 利用者の前に立って要求を受け、後ろで動いているアプリに中継する役。URLからポート番号が消えるのはこれのおかげです。 |
| server ブロック | nginx の設定で server { ... } と囲んだ1かたまり。これが1サイト分で、増やせば1台で複数のサイトを配れます。 |
server_name | その server ブロックが担当するホスト名。nginx はリクエストの Host: を見て、どのブロックを使うか決めます。 |
proxy_pass | 「この場所に来たら、後ろのここへ渡す」という指定。リバースプロキシの本体はこの1行です。 |
www-data | Ubuntu の nginx が使っている実行ユーザー名。ファイルを読めるかどうかは、このユーザーの権限で決まります。 |
502 Bad Gateway | nginx は生きているが、渡した先のアプリが応えないという返事。見るべきはアプリ側です。 |
serverブロック — 「1サイト = 1ブロック」
前回見た /etc/nginx/sites-available/default の中身です。コメントを除くと、こうなっています。
server {
    listen 80 default_server;
    listen [::]:80 default_server;

    root /var/www/html;
    index index.html index.htm index.nginx-debian.html;

    server_name _;

    location / {
        try_files $uri $uri/ =404;
    }
}
1行ずつ意味があります。
| 行 | 意味 |
|---|---|
listen 80 | 80番ポートで待つ |
default_server | どれにも当てはまらないときの受け皿 |
root /var/www/html | ファイルを探す場所 |
index ... | ディレクトリを指定されたときに返すファイル(この順に探す) |
server_name _ | 対象のホスト名。_ は「何でも」 |
location / { ... } | URLのパスごとの設定 |
try_files $uri $uri/ =404 | ファイル → ディレクトリ の順に探し、無ければ404 |
server { ... } のかたまりが「1サイト分」です。これを増やせば、サイトが増えます。
2つ目のサイトを足す
root を自分のホームに置いて、sudo なしで更新できるようにします。
cat > ファイル <<'EOF'は「ここから EOF までをファイルに書く」という書き方です。エディタを開かずに一気に作れます。
設定ファイルを新しく作ります。
server {
    listen 80;
    server_name blog.local;

    root /home/ユーザー名/blog;
    index index.html;

    location / {
        try_files $uri $uri/ =404;
    }
}
ユーザー名 は自分のものに置き換えてください。 whoami で確認できます。
有効にする
ln -s がシンボリックリンクを作るコマンドです。前回見た「sites-enabled にあるのはリンク」を、自分で作ったことになります。
前回の3点セットを守ってください。 書いたら
nginx -tで検査、通ったらreload。
権限でつまずくところ
ホームディレクトリを root に置くと、nginx が読めないことがあります。
www-data は nginx が使っているユーザーです。そのユーザーになりきって読めるか試すのが、このコマンドです。
Permission denied が出たら、ホームディレクトリを通り抜ける権限が無いということです。権限の回で書いたとおり、ディレクトリの x は「中に入る権限」でした。読めるだけでは通り抜けられません。
Ubuntu の最近の版では drwxr-x---(750)になっています。末尾3文字が --- なので、自分とグループ以外は入れません。 www-data はここで止まっています。
直し方は2つあります。先に結論を書きます。
| やり方 | 何をするか | 評価 |
|---|---|---|
| A. 置き場所を変える | 公開するファイルを /var/www の下に移す | こちらを勧めます |
| B. 権限を緩める | chmod o+x /home/ユーザー名 | その場しのぎ。終わったら戻す |
A. /var/www に置く(推奨)
そもそもホームディレクトリは、本人だけが使う場所です。 外に見せるファイルは、最初からそのための場所に置きます。
chown の $USER:www-data は「持ち主は自分、グループは nginx」という意味です。自分は sudo なしで書き換えられて、nginx は読める、という状態になります。
設定ファイルの root を書き換えます。
root /var/www/blog;確認: 書き換えたら検査と再読み込みをして、www-data で読めるかを見ます。
index.html が表示されれば成功です。この場合、ホームディレクトリの権限は一切触っていません。
B. ホームの権限を緩める(戻すことが前提)
この記事では「ディレクトリの x が通り抜けの権限だ」という話を実際に見たいので、あえてこちらもやります。
確認: さっき Permission denied だったものが、ファイル名を返すようになれば成功です。
これは「自分のホームを、サーバー上の他の全員が通り抜けられる状態」にする変更です。 ホームの中身が丸見えになるわけではありません(通り抜けはできても、一覧を見る
rは付けていないため)。 ですが、中のファイルやフォルダの名前を正確に知っていれば、そのファイル自身の権限しだいで読まれます。 練習用のVMなので実害は出ませんが、セキュリティに関わる変更を、意味を分からないまま残さないでください。この記事の片づけで元に戻します。 実際に公開するサーバーでは、Aの
/var/wwwを使ってください。
振り分けられていることを確かめる
blog.local という名前は、まだどこにも登録されていません。 それでも確認できます。
<h1>nginx が返しています</h1>
<h1>これは blog 側です</h1>
同じIP・同じポートに送っているのに、返ってくる中身が違います。
何が起きているか。 ブラウザは、リクエストに必ずホスト名を書いて送ります。
GET / HTTP/1.1
Host: blog.local        ← これ
nginx はこの Host: を見て、どの server ブロックを使うか決めています。
これが「1台のサーバーで何百ものサイトが動く」仕組みです。 DNSの回で「ドメイン名をIPに変換する」と書きましたが、IPが同じでも、ホスト名で行き先が分かれます。
-H "Host: ..." は、その Host: を手で指定するオプションです。DNSに登録しなくても、振り分けの動作確認ができます。
[スクリーンショット: 01_host振り分け.png] 2つの curl の結果が違っている画面を撮ってください。
ブラウザから開きたいとき
ホストのWindows側の hosts ファイルに1行足すと、ブラウザでも開けます。
C:\Windows\System32\drivers\etc\hosts192.168.226.50 blog.localメモ帳を「管理者として実行」して開く必要があります。
これは自分のPCの中だけの話です。 他人からは見えません。動作確認用の近道として使い、使い終わったら消してください。 消し忘れると、後日「なぜかこのドメインだけ変な場所に繋がる」と悩むことになります。
リバースプロキシ — 後ろにアプリを立てる
ここからが本題です。
Webサイトがファイルを返すだけなら、ここまでで足ります。しかしアプリケーション(この先で作る Node.js のAPIなど)は、自分でポートを持って動きます。
アプリが 3000番で動いている
        ↓
利用者に http://例:3000/ と打たせるのか?
打たせません。 代わりに、nginx が80番で受けて、中で3000番に渡します。
ブラウザ ──80──> nginx ──3000──> アプリ
                       <──────
         <──────
これがリバースプロキシです。
後ろ側を用意する
まだアプリを作っていないので、python3 -m http.server を「アプリのふり」に使います。
--bind 127.0.0.1を付けています。 これでVMの外からは直接繋がりません。 後ろのアプリは外に晒さない、というのが正しい形です。入口は nginx だけにします。
このターミナルは動かしたままにして、別のターミナルを開いてください。(VS Code のターミナルなら + で増やせます)
確認します。
HTTP/1.0 200 OK前に nginx を立てる
server {
    listen 80;
    server_name app.local;

    location / {
        proxy_pass http://127.0.0.1:3000;

        proxy_set_header Host              $host;
        proxy_set_header X-Real-IP         $remote_addr;
        proxy_set_header X-Forwarded-For   $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}確認します。
<h1>後ろのアプリです(3000番)</h1>80番に投げたのに、3000番の中身が返ってきました。 ポート番号が消えています。
[スクリーンショット: 02_リバースプロキシ.png] curl で 80番から3000番の中身が返っている画面を撮ってください。
proxy_set_header を書く理由
proxy_pass の1行だけでも動きます。 ではなぜ4行も足すのか。
そのまま渡すと、後ろのアプリから見た「相手」が nginx になってしまうからです。
| ヘッダー | 付けないとどうなるか |
|---|---|
Host | アプリが自分のドメイン名を知らない。リダイレクト先がおかしくなる |
X-Real-IP | アクセス元が全部 127.0.0.1 に見える |
X-Forwarded-For | 同上。不正アクセスを調べるときに誰も特定できない |
X-Forwarded-Proto | httpsで来たのかhttpで来たのかが分からない |
最後のものには、心当たりがあります。
https強制の回で、
.htaccessにこう書きました。RewriteCond %{HTTP:X-Forwarded-Proto} !=httpsあれは、まさにこの仕組みの受け手側です。 前段のサーバーが「https で来ましたよ」と教えてくれるから、後ろが判断できる。書く側と読む側の両方を見たことになります。
リバースプロキシを書くときは、この4行をセットにしてください。
502 Bad Gateway を出してみる
後ろのアプリを止めます。 python3 -m http.server を動かしているターミナルで Ctrl + C。
HTTP/1.1 502 Bad Gateway
Server: nginx/1.24.0 (Ubuntu)
502 は「nginx は動いているが、後ろが応えない」という意味です。
| ステータス | 誰の問題か |
|---|---|
| 繋がらない・タイムアウト | nginx が動いていない、または経路の問題 |
| 502 Bad Gateway | nginx は生きている。後ろのアプリが落ちている |
| 504 Gateway Timeout | 後ろは生きているが、時間内に返せていない |
| 404 | nginx がファイルを見つけられない(proxyしていない場合) |
502 を見たら、nginx ではなくアプリ側を見る、と決めておくと調査が速くなります。
ログにも出ています。
connect() failed (111: Connection refused) while connecting to upstream, ...
upstream: "http://127.0.0.1:3000/"
Connection refused と、繋ごうとした先まで書いてあります。 推測は要りません。
[スクリーンショット: 03_502エラー.png] 502 が返っている状態と、error.log の該当行を撮ってください。
静的ファイルは nginx に返させる
画像やCSSまでアプリに取りに行かせるのは無駄です。nginx が直接返すほうが速い。
server {
    listen 80;
    server_name app.local;

    location /static/ {
        alias /home/ユーザー名/app/static/;
    }

    location / {
        proxy_pass http://127.0.0.1:3000;
        # ... proxy_set_header 4行 ...
    }
}
location は上から順ではなく、「より具体的なもの」が優先されます。/static/ で始まるURLだけが分岐します。
rootとaliasの違いに注意。
・root /var/www+location /static/→/var/www/static/...を探す(パスが足される)
・alias /home/x/static/+location /static/→/home/x/static/...を探す(置き換わる)
aliasは末尾のスラッシュを忘れると動きません。 ここは何度もやります。
片づけ
練習で作ったものを残すと、後で混乱します。
sites-enabled から消すだけにしてください。実体(sites-available)は残るので、後でまた有効にできます。
hosts ファイルに足した行も、忘れずに消してください。
緩めた権限を戻す
Bのやり方で chmod o+x を打った人は、必ず戻してください。 設定を消しても、権限だけは緩んだまま残ります。
確認: drwxr-x--- に戻っていれば成功です。末尾が --x のままなら、まだ緩んでいます。
ここが Permission denied に戻れば、閉じられたということです。 練習で作った ~/blog と /var/www/blog は、消しても残しても構いません。
まとめ
server { ... }のかたまりが1サイト分。 増やせばサイトが増える- 振り分けはリクエストの
Host:ヘッダーで行われる。 IPが同じでもサイトは分かれる curl -H "Host: ..."で、DNSに登録せず振り分けを確認できるsudo -u www-data ls ...で「nginxが読めるか」を確かめられる。 ディレクトリのxは通り抜ける権限- リバースプロキシ = 前で受けて、後ろのアプリに渡す。 これでURLからポート番号が消える
- 後ろのアプリは
--bind 127.0.0.1で外に晒さない。 入口は nginx だけにする proxy_set_headerの4行はセット。 付けないとアクセス元が全部127.0.0.1に見えるX-Forwarded-Protoは、https強制の.htaccessで読んでいたものと同じ。 書く側と読む側が繋がった- 502 は「nginxは生きていて、後ろが死んでいる」。 アプリ側を見る
rootはパスが足され、aliasは置き換わる。aliasの末尾スラッシュを忘れない- 練習用の設定は
sites-enabledから消す。 実体は残るのでやり直せる - 公開するファイルはホームではなく
/var/wwwに置く。chmod o+x ~は他人が自分のホームを通り抜けられる状態を作る。やったら必ずchmod o-xで戻す
次はコンテナです。ここまでは VM に直接ソフトを入れてきましたが、「入れずに動かす」やり方に切り替えます。
→ 次の記事: コンテナは軽い仮想マシンではない — Dockerの導入
serverブロックで複数サイトを1台に載せる構成は、実際のドメインとVPSで組むと「Host: ヘッダで振り分ける」意味が身体で分かります。クラウド VPS byGMO は1GB(仮想2コア・50GB)が12ヶ月契約で月額858円(税込・2026年11月時点の公式表示)で、初めての申し込みなら1GB/2GB/4GBプランに15日間の無料お試しがあります。ただし表示月額とは別にサーチャージ費が毎月加算され、お試しは最終日の2営業日前までに解約しないと自動で本契約になるので、その2点は申し込み前に確認してください。
参考リンク
- roadmap.sh — DevOps(Reverse Proxy)
- nginx 公式ドキュメント
次に読む
この記事は 【第6段階】インフラとコンテナ の 2 / 25 本目です。
上から順に読めば積み上がるように並べています。 飛ばしても構いませんが、詰まったら前の回に戻ってください。
全体の順路は はじめに にあります。
roadmap.sh のどこをやっているか
- Nginx — Reverse Proxy
- Forward Proxy との違い
- Load Balancer の入口
この記事は、上の項目を実際に手を動かして確かめる回です。
コメント