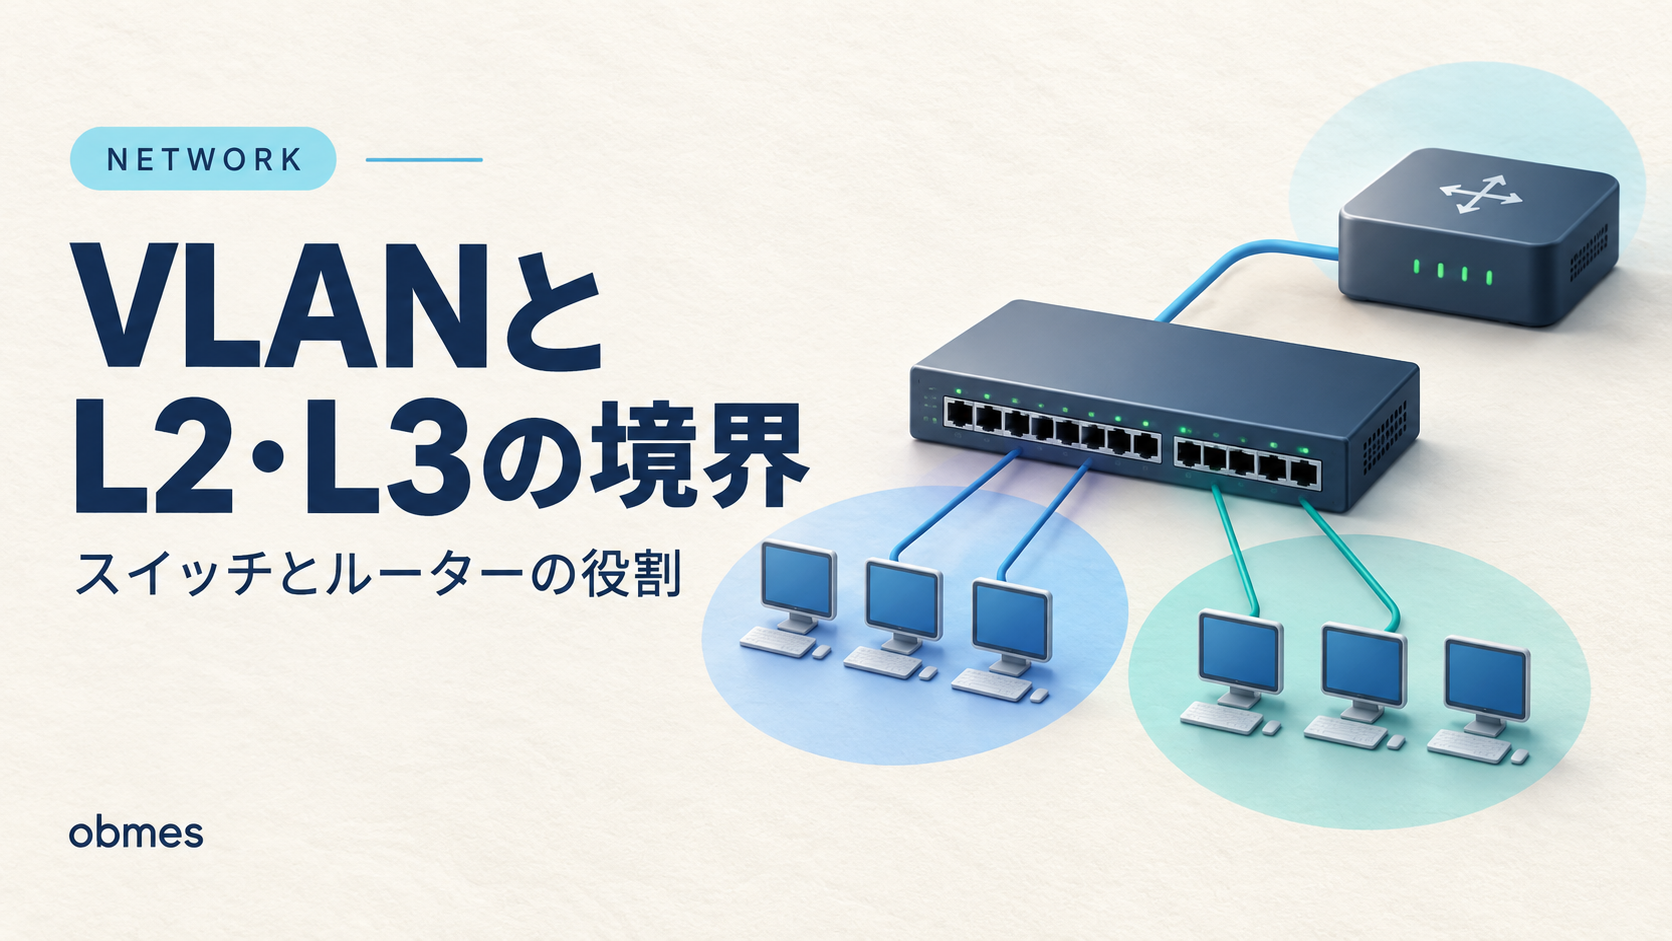
ネットワークの回では、IPアドレス・サブネット・経路表を扱いました。あれは全部 L3(IPの層)の話です。
ところが現場で「繋がらない」と言われて調べにいくと、IPの設定はどこも正しいのに繋がらないことがあります。原因は1つ下の層、スイッチとVLANにあります。そして、この層は ip a にも ip route にもほとんど姿を見せません。
この記事は、スイッチを買わずに、Linux の中に L2 のネットワークを組んで、VLAN で分けて、繋がらない状態を自分で作る回です。ネットワーク機器を触ったことがなくても、仕組みは全部確かめられます。
対象レベル: 中級〜上級 / 区分: 発展
この記事でわかること
- スイッチが見ているのは MAC アドレスで、IP を一切見ていないこと
- VLAN が「1台のスイッチを、複数台に見せかける」仕組みであること
- タグ付き(トランク)と、タグ無し(アクセス)の違い
- VLAN をまたぐ通信になぜルータが要るのか(L2 と L3 の境界)
- 「IPは合っているのに繋がらない」ときにどこを見るか
この記事でやること
- Linux の中に、スイッチと端末3台を作る
- MAC アドレスの学習表を、実際に見る(山場①)
- VLAN で 2 つに分けて、同じサブネットなのに繋がらない状態を作る(山場②)
- タグ付きの通信を
tcpdumpで見る - ルータを足して、VLAN をまたがせる(山場③)
先に知る言葉
この記事で初めて出てくる言葉です。 詳しくは用語集にもまとめてあります。
| 言葉 | 意味 |
|---|---|
| L2 / L3 | L2 は MAC アドレスで運ぶ層、L3 は IP アドレスで運ぶ層 |
| MAC アドレス | 機器に付いた 48bit の番号。同じネットワークの中でしか使わない |
| VLAN | 1 台のスイッチを、番号で複数のスイッチに分ける仕組み |
| アクセスポート | 1 つの VLAN 専用の口。端末を挿す側。タグは付かない |
| トランクポート | 複数の VLAN をまとめて通す口。タグを付けて区別する |
| ネットワーク名前空間 | Linux が持つ「独立したネットワークの箱」。1 台の中に何台でも作れる |
① 準備 —— スイッチと端末を Linux の中に作る
コンテナの正体の回で使ったネットワーク名前空間を、そのまま使います。名前空間が「1 台の端末」、ブリッジが「スイッチ」になります。
sudo apt update
sudo apt install -y bridge-utils tcpdump
sudo ip link add br0 type bridge          # ← これがスイッチ
sudo ip link set br0 up
端末を 3 台作って、スイッチに挿します。
for n in 1 2 3; do
  sudo ip netns add pc$n
  sudo ip link add veth$n type veth peer name p$n      # ケーブルの両端
  sudo ip link set veth$n netns pc$n                   # 片方を端末の中へ
  sudo ip link set p$n master br0                      # もう片方をスイッチへ
  sudo ip link set p$n up
  sudo ip netns exec pc$n ip link set lo up
  sudo ip netns exec pc$n ip link set veth$n up
  sudo ip netns exec pc$n ip addr add 192.168.50.$n/24 dev veth$n
done
sudo ip netns list
pc3
pc2
pc1繋がることを確かめます。
sudo ip netns exec pc1 ping -c 2 192.168.50.22 packets transmitted, 2 received, 0% packet lossスイッチ1台に3台がぶら下がった状態ができました。 ここまで、物理的な機器は1つも使っていません。
② スイッチが見ているものを、実際に見る
スイッチは IP アドレスを一切見ていません。 見ているのは MAC アドレスだけです。学習表を覗きます。
bridge fdb show br br0 | grep -v permanentba:1f:...:01 dev p1 master br0
c2:7a:...:02 dev p2 master br0「この MAC は、この口の先にいる」という表だけです。 IP アドレスはどこにも出てきません。スイッチの仕事は3つしかありません。
| 動作 | 内容 |
|---|---|
| 学習 | 届いたフレームの送信元 MACと、入ってきた口を覚える |
| 転送 | 宛先 MAC を表で引いて、その口だけに出す |
| フラッディング | 表に無ければ、入ってきた口以外の全部に出す |
これがハブとの違いです。 ハブは常に全部へ流します。スイッチは学習するので、関係ない口には流れません。「スイッチにしたら速くなった」の正体は、この1点です。
表が消えると、また全部に流れる
sudo bridge fdb flush dev p1        # 学習表を消す
sudo ip netns exec pc3 tcpdump -i veth3 -n icmp &   # pc3 で盗み見る
sudo ip netns exec pc1 ping -c 1 192.168.50.2       # pc1 → pc2 の通信
sleep 1; sudo pkill tcpdump
pc3 宛てではない通信が、pc3 にも届きます。 学習し直すまでの一瞬だけ、フラッディングが起きているからです。「スイッチだから他人の通信は見えない」は、条件付きだと分かります。
③ VLAN で分けると、同じサブネットでも繋がらない
ここがこの記事の中心です。 IP は何も変えずに、L2 だけで分断を作ります。
sudo ip link set br0 type bridge vlan_filtering 1     # VLAN を有効にする

# pc1 と pc2 を VLAN 10、pc3 を VLAN 20 のアクセスポートにする
sudo bridge vlan add dev p1 vid 10 pvid 10 untagged
sudo bridge vlan add dev p2 vid 10 pvid 10 untagged
sudo bridge vlan add dev p3 vid 20 pvid 20 untagged
sudo bridge vlan del dev p1 vid 1
sudo bridge vlan del dev p2 vid 1
sudo bridge vlan del dev p3 vid 1
bridge vlan show
port vlan-id
p1 10 PVID Egress Untagged
p2 10 PVID Egress Untagged
p3 20 PVID Egress Untagged確かめます。
sudo ip netns exec pc1 ping -c 2 -W 1 192.168.50.2    # 同じ VLAN
sudo ip netns exec pc1 ping -c 2 -W 1 192.168.50.3    # 違う VLAN
--- 192.168.50.2 ping statistics ---
2 packets transmitted, 2 received, 0% packet loss
--- 192.168.50.3 ping statistics ---
2 packets transmitted, 0 received, 100% packet lossここが、この記事で一番覚えてほしい状態です。 IPアドレスは
192.168.50.1と192.168.50.3。同じサブネットで、設定はどこも間違っていません。 それでも繋がりません。L3 から見える情報だけでは、原因に辿り着けないのがこの故障の厄介さです。
切り分けに使えるのは、この2つ
sudo ip netns exec pc1 ping -c 1 -W 1 192.168.50.3
sudo ip netns exec pc1 ip neigh show                 # ARP が解決できているか
192.168.50.3 dev veth1 INCOMPLETEINCOMPLETE が答えです。 「その IP の MAC が分からない」= ARP の問い合わせが相手に届いていない= L2 で切れている、という意味になります。
| ARP の状態 | 読み方 |
|---|---|
REACHABLE / STALE | L2 は繋がっている。原因は上の層 |
INCOMPLETE / 表に無い | L2 で切れている。VLAN・ケーブル・ポートを疑う |
「繋がらない」を4段階で切り分ける回の、さらに1つ下がここです。層1(自分の住所)が正しくても、その下で切れていることがあります。
④ タグを、目で見る
VLAN が違うと通らないのは、フレームに VLAN 番号の札(タグ)が付いていて、口ごとに通す番号が決まっているからです。
複数の VLAN を1本にまとめて通す口(トランク)を作ると、タグが実際に見えます。
sudo ip link add veth-tr type veth peer name p-tr
sudo ip link set p-tr master br0
sudo ip link set p-tr up
sudo ip link set veth-tr up
sudo bridge vlan add dev p-tr vid 10          # タグ付きで 10 を通す
sudo bridge vlan add dev p-tr vid 20          # タグ付きで 20 を通す

sudo tcpdump -i veth-tr -n -e vlan &
sudo ip netns exec pc1 ping -c 1 -W 1 192.168.50.2
sleep 1; sudo pkill tcpdump
... ethertype 802.1Q (0x8100), vlan 10, p 0, ethertype IPv4, 192.168.50.1 > 192.168.50.2: ICMP echo requestvlan 10 と出ました。 これが 802.1Q のタグです。4 バイト増えるだけで、中身の IP パケットは何も変わりません。
| アクセスポート | トランクポート | |
|---|---|---|
| 挿すもの | PC・プリンタなどの端末 | スイッチ同士・サーバー・ルータ |
| タグ | 付かない(端末はVLANを知らない) | 付く(どのVLANかを区別するため) |
| 通すVLAN | 1 つ | 複数 |
「端末は VLAN を知らない」が要点です。 だからアクセスポートではタグを外して渡します。PC 側に VLAN の設定が要らないのは、スイッチが付け外ししてくれているからです。
⑤ VLAN をまたぐには、ルータが要る
VLAN 10 と 20 を繋ぐには、L3 の機器(ルータ)を通すしかありません。「スイッチの設定でどうにかする」ことはできません。層が違うからです。
正しく分けるため、まず VLAN ごとにサブネットを変えます。
sudo ip netns exec pc3 ip addr flush dev veth3
sudo ip netns exec pc3 ip addr add 192.168.60.3/24 dev veth3
ホスト側に、VLAN ごとの足を生やします(ルータオンアスティックという構成です)。
sudo ip link add link veth-tr name veth-tr.10 type vlan id 10
sudo ip link add link veth-tr name veth-tr.20 type vlan id 20
sudo ip addr add 192.168.50.254/24 dev veth-tr.10
sudo ip addr add 192.168.60.254/24 dev veth-tr.20
sudo ip link set veth-tr.10 up
sudo ip link set veth-tr.20 up
sudo sysctl -w net.ipv4.ip_forward=1        # ← ルータになる1行
端末側に、出口(デフォルトゲートウェイ)を教えます。
sudo ip netns exec pc1 ip route add default via 192.168.50.254
sudo ip netns exec pc3 ip route add default via 192.168.60.254
sudo ip netns exec pc1 ping -c 2 192.168.60.3
2 packets transmitted, 2 received, 0% packet loss繋がりました。 変えたのは「サブネットを分けた」「ルータを置いた」「出口を教えた」の3つだけです。
| 層 | 分ける道具 | またぐ道具 |
|---|---|---|
| L2 | VLAN | ——(またげない) |
| L3 | サブネット | ルータ(経路表と ip_forward) |
「VLAN を分けたのに通信できてしまう」ときは、たいていどこかにルータがいます。 逆に「分けたつもりが通らない」ときは、ルータがいないか、出口を教えていないかのどちらかです。
⑥ 現場では、何のために分けるのか
| 目的 | 内容 |
|---|---|
| 影響範囲を切る | ブロードキャストは VLAN の中で止まる。台数が増えたときに効く |
| 権限で分ける | 業務・ゲスト・監視カメラ・サーバーを別 VLAN にして、ルータで通信を絞る |
| 物理を減らす | スイッチを分ける代わりに、1 台を論理的に分ける |
セキュリティの回で出てきた「セグメント化」は、実装するとこれです。 1枚破られても隣の区画へ行けないようにする、という考え方が、VLAN とルータの通信制御になります。
完成の判定
| # | 確かめること | 合格の形 |
|---|---|---|
| 1 | 学習表が見えている | bridge fdb show に MAC と口が出る |
| 2 | 同じサブネットで分断できる | VLAN が違うと ping が 100% loss |
| 3 | L2 の故障だと判別できる | ip neigh が INCOMPLETE |
| 4 | タグが見えている | tcpdump -e に vlan 10 |
| 5 | ルータでまたげる | サブネットを分けたうえで ping が通る |
つまずいたところ
vlan_filtering を 1 にした瞬間、全部通らなくなった
既定の VLAN 1 を消したためです。 順番が大事で、先に各ポートへ VLAN を割り当ててから、VLAN 1 を消してください。逆にすると、割り当てる前に全部の通信が止まります。
ping は通らないのに、tcpdump では相手に届いている
戻りが通っていません。行きと帰りは別の経路です。片方向だけ許可されている状態は、ファイアウォールの回で見たものと同じ形で起きます。
ホスト側から名前空間の中が見えない
ip netns exec pc1 <コマンド>     # 中で実行する
ip netns exec pc1 ip a           # 中の設定を見る
ip a をホストで打っても、名前空間の中は出ません。 これは仕様で、名前空間の隔離そのものです。
再起動したら全部消えた
名前空間もブリッジも、この記事の設定はメモリ上だけのものです。 消えて構いません。永続化したい場合は netplan やスクリプトに書きますが、学習中はむしろ消えるほうが安全です。
後片づけ
for n in 1 2 3; do sudo ip netns del pc$n; done
sudo ip link del veth-tr 2>/dev/null
sudo ip link del br0
sudo sysctl -w net.ipv4.ip_forward=0
ip netns list; ip -br link show | head
よくある質問
- 本物のスイッチが無くても、これで学んだことは通用しますか
- 仕組みの部分はそのまま通用します。MACアドレスの学習表、アクセスポートとトランクポートの違い、タグの有無、VLANをまたぐにはルータが要ることは、機器の種類によらず共通です。違うのは設定コマンドの書き方と、機器固有の機能です。実機に触るときは、この記事で作った状態を頭に置いて、同じものがどのコマンドで見えるかを探すと理解が早くなります。
- VLANが違えばIPが同じでも大丈夫ですか
- 技術的には同じサブネットを別のVLANで使えますが、運用では避けてください。ルータでまたがせられなくなり、後から接続が必要になったときに片方のアドレス設計をやり直すことになります。VLANとサブネットを一対一で対応させておくと、経路表を見ただけでどのVLANの話かが分かるようになり、切り分けが速くなります。
- ARPがINCOMPLETEなら、必ずVLANの問題ですか
- VLANとは限りません。同じネットワークにいるはずの相手のMACが分からない状態を指すので、ケーブルが抜けている、相手が起動していない、ポートが無効になっている、サブネットマスクの認識が食い違っている、といった原因でも同じ表示になります。共通しているのは、いずれもL2かアドレス設計の問題で、ルーティングやアプリケーションの設定を見ても解決しないという点です。
- ルータオンアスティックと、L3スイッチはどちらが良いですか
- 台数と速度で決まります。ルータオンアスティックは1本のトランクにVLAN間の通信が全部乗るので、通信量が増えるとそこが詰まります。L3スイッチは転送を専用の回路で行うため速く、規模が大きくなるとこちらが選ばれます。学習目的や小規模な環境では、構成が単純なルータオンアスティックのほうが分かりやすく、この記事もその形にしています。
- コンテナやKubernetesを触るのに、この知識は要りますか
- 要ります。Dockerがブリッジを作って名前で繋がるようにしているのも、Kubernetesがノードをまたいでネットワークを作るのも、この記事で手で作ったものと同じ部品です。実際にDockerの回で見たブリッジは、ここで作った br0 と同じ仕組みで、繋がらないときの切り分け方も同じになります。
まとめ — 理解できたこと
- スイッチは MAC しか見ていない。 学習・転送・フラッディングの3つだけをしている
- VLAN は L2 の分断。 同じサブネットでも、IP の設定が正しくても通らなくなる
ip neighがINCOMPLETEなら L2 で切れている。 上の層を調べても無駄- アクセスポートはタグを外し、トランクポートはタグを付ける。 端末は VLAN を知らない
- VLAN をまたぐにはルータが要る。 スイッチの設定ではまたげない
- セグメント化は、実装するとこれ。 分けたうえで、通す通信だけをルータで許す
参考リンク
次に読む
この記事は 【深掘り】Linux の 12 / 18 本目です。
上から順に読めば積み上がるように並べています。 飛ばしても構いませんが、詰まったら前の回に戻ってください。
全体の順路は はじめに にあります。
コメント