深掘り– category –
**本線を一周した人向け。** roadmap.sh のコースを1つ選んで、その中を細かく潰していく記録。**順路ではありません。** 必要になったコースだけ読んでください。
-

VMとコンテナの隔離を守りに使う — 壊しても隣へ漏れない
あなたはもうVMもコンテナも日常的に触っています。この記事は「仮想化とは何か」ではなく、その仮想化を守る側の道具として使い直す連載の1本です。VMの中で壊しても、ホストや他のVMには波及しない——この隔離こそが、いちばん地味で、いちばん効く守りです。怪しいものを使い捨てのVMで開く、危ない作業の前にスナップショットを取る、ホストとゲストの信頼境界を意識してホストこそ堅くする、ストレージを分けてアクセス権を絞る、そして「重いが隔離が強いVM」と「軽いが隔離が弱いコンテナ」を使い分ける。実験はすべて自分のVMの中だけ。攻撃手法(VMエスケープのやり方など)は一切書きません。存在と、パッチで塞ぐことだけを扱います。 -
VPNとSSHで遠隔接続を守る — 公衆WiFiは覗かれる前提
カフェのWiFiで自分のサーバーにログインしていたころ、私は「繋がればいい」しか考えていませんでした。この記事は、遠隔から自分のVMへ安全に接続する道具を、守る側だけの視点で組み立てます。公衆WiFiは他人と同じ回線で覗かれる前提だということ。VPNは盗み見られない通路を作る道具で、WireGuardを自分のVMに立てて手元から暗号化トンネルを張ること。RDPは絶対にインターネットへ直接開けないこと。SSHをパスワード認証をやめて鍵だけにし、rootログインを禁止し、fail2banで失敗を絞ること。攻撃の手順は一切書きません。実験は自分のVMの中だけです。 -
セキュリティ資格と練習環境の地図 — 資格は目的ではない
セキュリティの資格をいくつ集めても、手を動かさなければ何も守れませんでした。この記事は、シリーズの最終回として「資格と練習環境の地図」だけを描きます。入門・基礎の資格、管理・上位の資格、攻撃者を理解するための資格が、それぞれ誰の・どの範囲の証明なのか。そして、わざと脆弱に作られた合法な練習環境が、なぜ「他人の本番には絶対に試さない」という一線とセットでなければならないか。攻撃の手順・攻略のやり方・使うツールは一切書かず、練習環境は名前と合法な使い方だけを紹介します。最後に、資格・練習・自分のプロジェクトの3つを回す学習の進め方と、この深掘りシリーズ全体で何が身についたかを振り返ります。 -
再描画の仕組み — 押していない子まで描き直される
「Reactが遅い」の原因は、たいてい無駄な再描画。だが直す前に数えないと、どこが何回呼ばれているかは分からない。親・子・孫に console.log を仕込んで実際に数え、親が再描画されると props が変わっていない子まで全部呼ばれることを確かめる。再描画のきっかけが3つしかないこと、同じ値を set しても Object.is で止まること、オブジェクトだと毎回別物になること、そして子を止める3つの手(state を下げる / children で渡す / React.memo)を、効く順に実演する。 -
コンテナとVMの違いを測る — 軽いのはOSを起動しないから
本線では「コンテナは軽い仮想マシンではない」と書いた。ここではその「軽い」を、起動時間・ディスク・メモリの3つで実際に測って表にする。速いのは工夫が上手いからではなく、OSを起動していないからだと数字で確かめたうえで、ベアメタル・VM・コンテナをどう使い分けるか、イメージとコンテナがどう別物か、レイヤーがなぜ2つ目のイメージを速くするのか、そしてDockerがcontainerdとruncの上に乗っているだけであることまでを見る。 -
レイヤーキャッシュの仕組み — 行の順番でビルド時間が決まる
コードを1文字直しただけでビルドに2分かかるのは、Dockerが遅いからではなく、Dockerfile の行の順番が間違っているから。練習用のアプリを新しく作り、わざと遅い Dockerfile と、3行入れ替えただけの Dockerfile を time で実測して数字を並べる。COPY は中身のハッシュ、RUN は文字列だけで判定されること、apt-get update が古いまま使われる理由、--no-cache と --build-arg で意図的に外す方法、CI には最初からキャッシュが無いこと、BuildKit の RUN --mount=type=cache までを実機で確かめる。 -
Dockerfileの命令を1つずつ読む — EXPOSEを書いてもポートは開かない
他人の Dockerfile をコピーすると動く。でも1行ずつ何をしているかは分からないままになる。~/dockerlab に小さな Express アプリを作り、FROM だけの1行から命令を1つずつ足して、その都度ビルドして確かめる。latest が固定ではないこと、RUN cd が次の行に効かないこと、EXPOSE がドキュメントでしかないこと、shell形式だと docker stop が10秒待たされることを、実際に測って確認する。 -
Dockerイメージを小さくする — 1.2GBが50MBになる
自分で書いた Dockerfile をビルドしたら 1.2GB あった。まず docker history と dive で「どの層が太っているか」を特定し、ベースイメージの入れ替え・不要物の削除・.dockerignore・マルチステージビルドを1段ずつ足して、各段階のサイズを実測して表に積む。alpine の代償(musl libc)と、distroless / scratch でシェルが無くなる代償も、実際に踏んでから選ぶ。 -
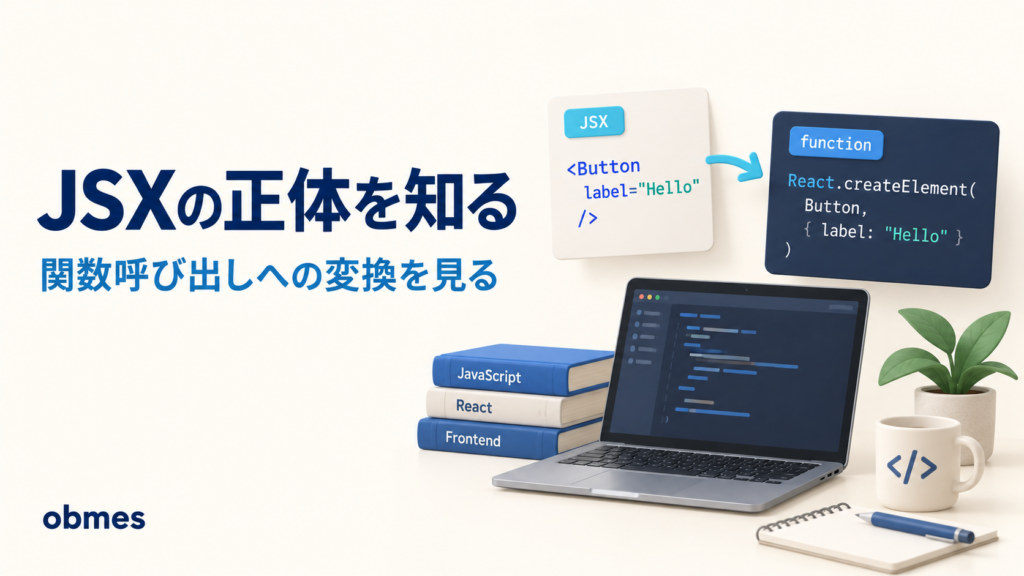
JSXの正体 — ただの関数呼び出しだった
本線では「JSXはHTMLではない」と言葉で押さえた。ここでは一段深く、~/reactlab を新しく作って esbuild に JSX を通し、変換後のコードを目で見る。className になる理由・key が props に入らない理由・if が書けない理由・0 だけ画面に出る理由・小文字のコンポーネントが消える理由を、すべて「変換後のコード」から導く。最後に console.log で React 要素の正体を見る。 -
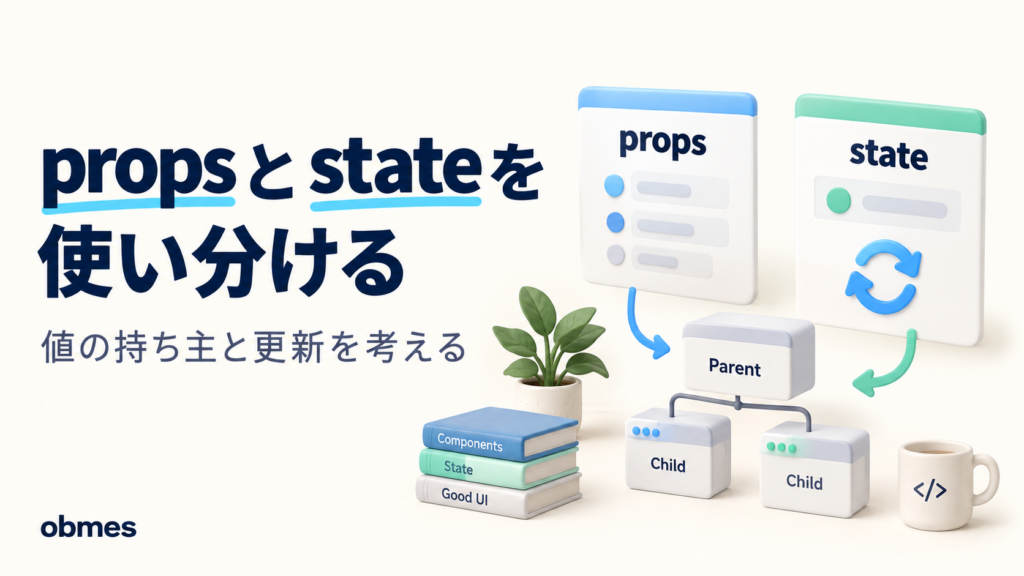
propsとstateの違い — pushしても画面が変わらない
本線では props と state を分け、リフトアップまで触れた。ここでは一段深く、state を置く場所を「子に持たせる版」と「親に上げる版」の2通り実際に作って比べ、props への代入がどうなるかを自分の手で確かめ、配列を push しても再描画されない理由を参照の比較として理解し、setCount(count+1) を2回書いても1しか増えない理由から関数型更新へ進み、最後に「合計」を state に持つとズレることを実演して、派生する値は計算で出すという原則まで、新しい ~/reactlab で確かめる。