セキュリティ 深掘り– category –
本線の第8段階の続き。**守る側だけを書く。** 攻撃手順は扱わない。
-

多要素認証と認証基盤で固める — パスワードだけでは守れない
サービスを5つ立てたら、ログインが5つできました。パスワードが1つ漏れたら、どこまで開くでしょうか。この記事は「認証を1箇所にまとめて、そこを厚く守る」という考え方だけを、守る側から1本かけて扱います。まず多要素認証の仕組みを、TOTPを自分で実装してスマホのアプリと同じ番号が出るところまで確かめます。次に、各サーバーに別々のアカウントを作る危うさと、ディレクトリ(LDAP)に集約する意味。LDAPとLDAPSの違い、SSOの利点と代償、Kerberosがなぜパスワードを流さずに済むのか、RADIUSが個人開発で何に当たるのか、そして「利用者が権限を変えられない」強制アクセス制御とグループポリシー。実験はすべて自分のVMと、自分で立てたサービスの中だけで行います。攻撃の手順は一切書きません。 -
SQLi・XSS・CSRFを守る側で潰す — 入力を信じると壊れる
Webの脆弱性はほとんど「ユーザー入力を、確認せずに使った」から生まれます。この記事は攻撃の話をせず、守る側のコードだけで主要な脆弱性を1つずつ潰します。SQLインジェクションは文字列連結をやめてプレースホルダにする。XSSは出力時にエスケープしCSPを重ねる。CSRFはトークンとSameSite Cookieで防ぐ。ディレクトリトラバーサルはパスを正規化して基準ディレクトリの外を弾く。実験はすべて自分のVMに自分で立てた練習アプリだけで、攻撃入力そのものは載せず「防御を入れると安全に処理されるか」だけを確かめます。最後に、自分のアプリを1周点検するチェックリストを置きます。 -
ソーシャルエンジニアリングを見分ける — 一番弱い鍵は人
どれだけサーバーを固めても、人がひとこと「パスワードを教えて」に応じてしまえば、その堅さは意味を失います。この記事は、人を狙う攻撃に「引っかからない側」「気づく側」の考え方だけを組み立て直します。フィッシング・スミッシング・音声・なりすまし・似せたドメイン・物理的な覗き見まで、手口を「見分けるための特徴」として並べ、急かす・リンクを踏ませる・普段と違う経路・個人情報を聞く、という共通のサインで一括りにします。手を動かす部分は、自分のドメインのSPF・DKIM・DMARCが設定されているかを確認するだけ。攻撃メールの作り方や人を騙す台本は一切書きません。最後に、引っかかったと気づいたときに何を、どの順でやるかの判断表を置きます。 -
キルチェーンとMITRE ATT&CKを守りに使う — どこか1段階で止めればいい
攻撃の名前をいくつ覚えても、自分のサーバーは1ミリも変わりませんでした。転機は「攻撃は一直線ではなく段階でできている」と知ったことです。この記事は、攻撃者の「型」を守る側の設計図として読み直します。攻撃者は偵察から目的達成まで全部の段階を成功させないと目的に届かない。だから守る側は、どこか1段階で断てば全体を止められる。キルチェーンで段階を数え、MITRE ATT&CKを「自分はどの技術に気づけるか」を点検する道具として使い、ダイヤモンドモデルで次を予測し、APT・ゼロデイ・偵察・総当たり・DDoS・リプレイ・中間者を、すべて「概念+守り方」の形で並べます。攻撃の実行方法・攻撃コード・偵察の具体的なやり方は、一切書きません。 -
マルウェアを見分けて隔離する — シグネチャは万能ではない
アンチウイルスを1本入れれば安全、と思っていました。でも、シグネチャ型の対策は「既に名前の付いた敵」しか止められません。この記事は守る側の視点だけで、マルウェアの種類を「見分けるため」に知り、自分のVMにClamAVを入れて無害なダミーファイルをスキャンし、シグネチャが未知に弱いこと、だから挙動を見るEDRが要ることを整理します。疑わしいファイルは、使い捨てのDockerコンテナに隔離して中身だけ確かめる。開く前に、ファイルのハッシュや怪しいURLをオンラインで下調べする。最後に、もし感染したときの順番(切り離す→調べる→駆除→復元)を判断表にします。検体・動く見本・感染手順は一切扱いません。実験はすべて自分で作った無害なダミーと、自分のVMの中だけです。 -
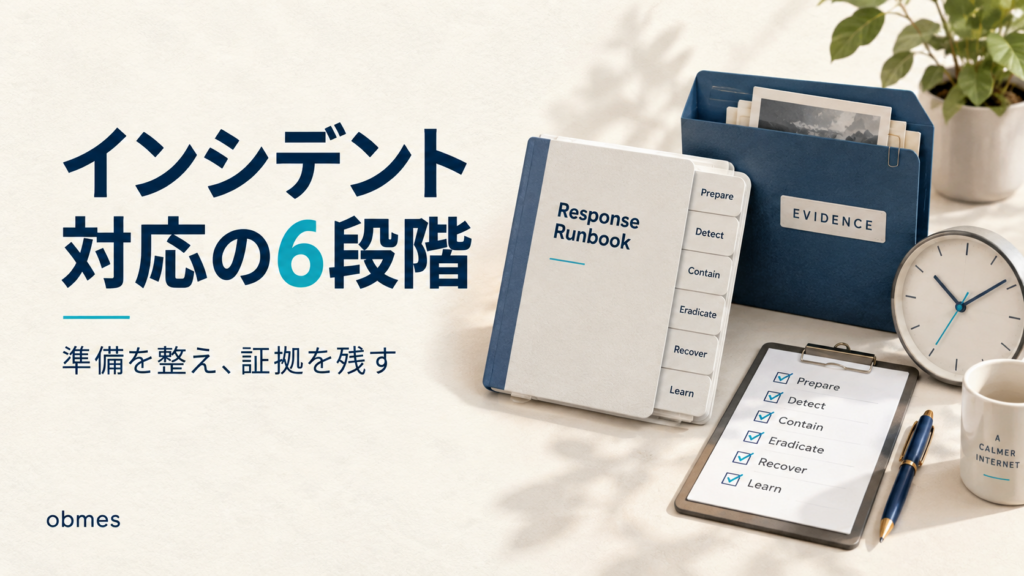
インシデント対応の6段階 — 焦って消したのは証拠
侵入を疑ったとき、いちばんやってはいけないのは「焦って初期化する」ことでした。証拠も原因も、一緒に消えてしまうからです。この記事は守る側の視点だけで、事件が起きたあとの動き方(SANSの6段階=準備・特定・封じ込め・根絶・復旧・教訓)を、自分のVMの中だけで組み立て直します。山場は「準備」で、対応は起きてから考えるのでは遅いこと。封じ込めでは証拠を消さないこと。根絶で原因を残すと再発すること。復旧は「戻せると事前に確かめてある」ことが前提だということ。最後に、パニックでも手が動くランブックを自分のVMで実際に書き、個人開発でどこまで準備するかを判断表で決めます。攻撃の手順は一切扱いません。実験はすべて自分のホストの中です。 -
フォレンジックは原本に触らず調べる — 触ると証拠が変わる
何かおかしいと気づいたとき、原本をそのまま開いて調べると、開いた瞬間に証拠が変わってしまいます。この記事は守る側の視点だけで、デジタルフォレンジックの鉄則――原本に触らず、コピーを取ってから調べる――を、自分のVMと自分で作った練習用イメージの中だけで組み立てます。ハッシュでコピーが原本と同じことを証明すること、ddでディスクを丸ごと写すこと、消したファイルの痕跡が残ること、メモリは電源を切ると消えること、そして誰がいつ何をしたかを記録に残すこと。攻撃の手順は一切扱いません。実験はすべて自分のホストの中だけです。 -
脆弱性管理の輪を回す — パッチを当てないのが最大の穴
動いているサーバーほど、放置した古いパッケージに既知の穴が残ります。この記事は、脆弱性管理を「1回やって終わり」ではなく「発見→評価→優先順位→修正→確認の輪を回し続けること」として、自分のVMだけを題材に組み立てます。CVEとCVSSの読み方、自分のホストが何を露出しているかを自分のVMにだけ点検する方法、セキュリティ更新の当て方と自動更新、要らないサービスを止めてOSを堅くすること、秘密情報を外に出さないこと、そして壊れても戻せるバックアップの3-2-1ルールまで。全部は直せないので、深刻度・露出・悪用されやすさで順番を決めます。攻撃の手順は一切扱いません。スキャンは自分のホストだけです。 -
NIST・CISの枠組みで守りを回す — 技術だけでは守り切れない
ファイアウォールを締め、パッチを当て、ヘッダを付けても、まだ守りは完成しません。「何を守るか決める・繰り返せるチェックリストを持つ・第三者に確かめてもらう・記録を残す」という体制(ガバナンス)が抜けているからです。この記事は、NIST・CIS・ISOといった既にある枠組みを「車輪の再発明を避ける地図」として使い、コンプライアンス(法律・規約・基準)を個人開発の視点で棚卸しし、監査・青赤紫チーム・ペネトレーションテストといった「組織で守る」言葉を、一人でも回せる最小のガバナンスに落とし込みます。攻撃の手口は一切扱いません。青チーム(守る側)の視点だけです。 -
クラウドを安全に使う設定と責任共有 — 公開したのは攻撃者ではなく私
クラウドの事故の大半は、誰かに破られたのではなく、自分が設定を間違えて公開してしまったものです。この記事は、クラウド全般を安全に使う考え方を、守る側の視点で組み立て直します。責任共有モデル(どこまでがクラウド事業者の仕事で、どこからが自分の仕事か)、IaaS・PaaS・SaaSで自分の責任範囲がどう変わるか、公有・私有・ハイブリッドの守り方の違い、IaCとサーバーレスがなぜ設定ミスを減らせるか、そしてSaaSストレージの共有設定という一番身近な事故の防ぎ方まで。AWS個別の詳細は既存のAWS深掘りにリンクで任せ、ここは「クラウドだから安全」ではなく「安全に使う責任は自分にある」という一点に軸を置きます。点検の対象は、すべて自分のアカウントと自分の設定だけです。