多層防御– tag –
-

守る側の考え方の土台(CIA・リスク・多層防御) — 完全な安全は買えない
セキュリティを「安全になるか、ならないか」で考えると、いつまでも終わりません。この記事は守る側の考え方だけを、自分のVMを題材に一本かけて組み立てます。機密性・完全性・可用性の3つが時にぶつかること。安全はゼロにできないので、リスク(確率×被害)を書き出して受容・低減・移転・回避のどれかを選ぶこと。認証と認可が別物であること。壁を1枚に頼らず重ねること、壊れても1区画に閉じ込めること、社内だからと信頼をやめること。最後に、既知と未知の脅威の違いと、このシリーズがどこへ向かうかの地図を置きます。攻撃の手順は一切扱いません。 -
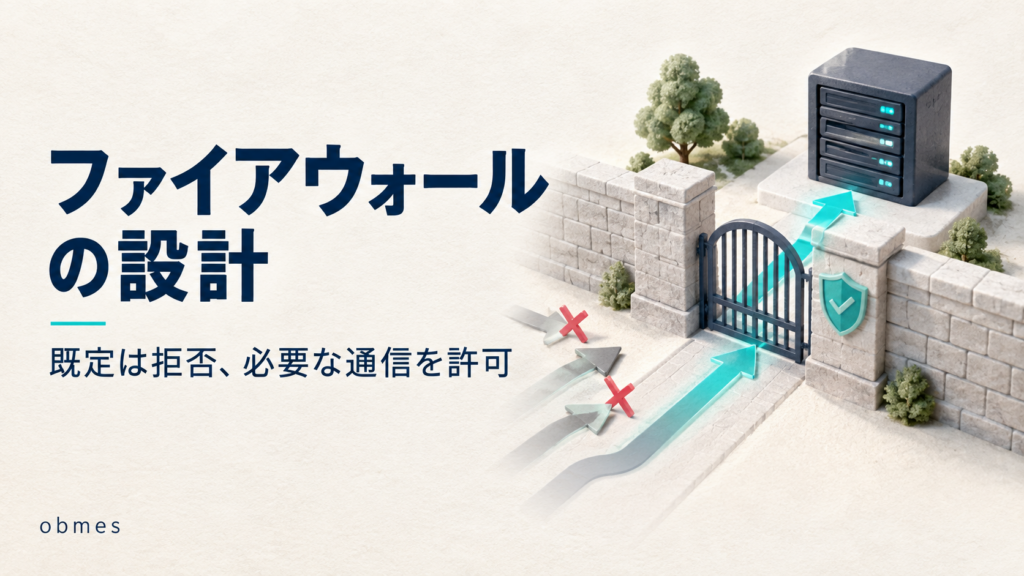
ファイアウォールは全部拒否から作る — 開けた覚えのないポートが開く
ufw を入れたのに、開けた覚えのないポートが外から見えていました。原因は「危ないものを塞ぐ」向きで守っていたことです。この記事は、守る設計としてのファイアウォールを扱います。まず全部拒否にして必要な穴だけ開ける順番、戻りの通信を自動で許すステートフルの意味、そして1枚の壁が破られても次の区画で止めるセグメント化まで、すべて自分のVMの中だけで確かめます。攻撃の手順は一切書きません。自分の家の配線を自分で点検する話です。 -
キルチェーンとMITRE ATT&CKを守りに使う — どこか1段階で止めればいい
攻撃の名前をいくつ覚えても、自分のサーバーは1ミリも変わりませんでした。転機は「攻撃は一直線ではなく段階でできている」と知ったことです。この記事は、攻撃者の「型」を守る側の設計図として読み直します。攻撃者は偵察から目的達成まで全部の段階を成功させないと目的に届かない。だから守る側は、どこか1段階で断てば全体を止められる。キルチェーンで段階を数え、MITRE ATT&CKを「自分はどの技術に気づけるか」を点検する道具として使い、ダイヤモンドモデルで次を予測し、APT・ゼロデイ・偵察・総当たり・DDoS・リプレイ・中間者を、すべて「概念+守り方」の形で並べます。攻撃の実行方法・攻撃コード・偵察の具体的なやり方は、一切書きません。 -
安全にはできない、被害を小さくする — セキュリティ点検
セキュリティの回で新しい攻撃手法を並べても、自分のサーバーは1ミリも安全になりません。この回はカタログではなく点検です。ここまでの記事で実際に塞いだものを一覧にして回収し、まだ塞いでいない5つ(秘密情報・入力の検証・依存パッケージ・更新・公開範囲)を、その場で走らせられるコマンド付きで潰します。 -
自分のページをCSPで壊す — Webの防御ヘッダ
入力を検証しても、書き忘れる日が来ます。この回はその2枚目としてブラウザ側に守らせます。nginx で Content-Security-Policy を付けて、自分のページのインラインスクリプトが本当に止まるところまでやります。Report-Only で先に試す手順、付けるべきヘッダ3つ、そして OWASP Top 10 を「自分のアプリの点検表」に翻訳するところまで。
1