セキュリティグループ– tag –
-

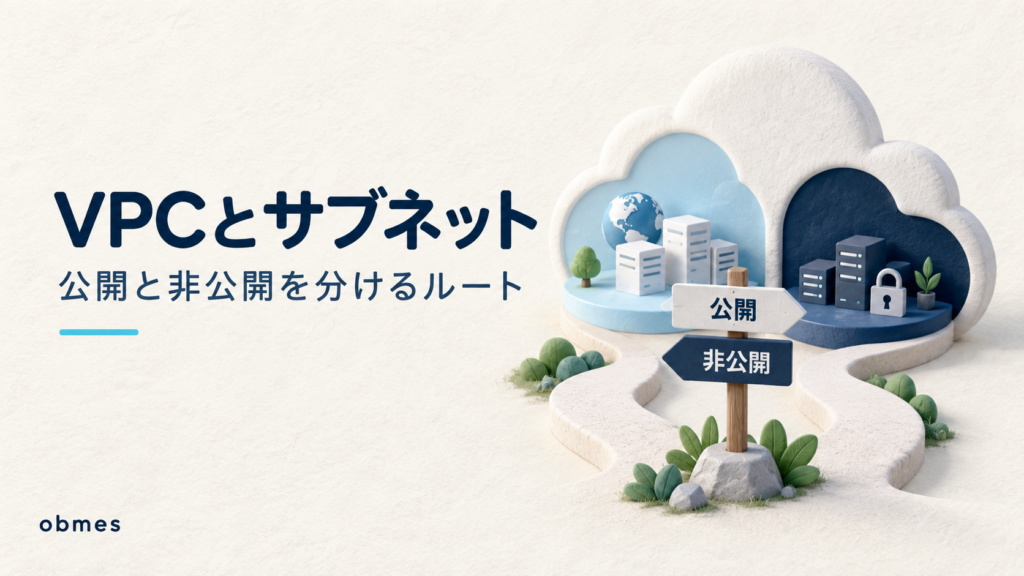
VPCとサブネットを自分で作る — 公開と非公開の差はルート1行
「パブリックサブネット」という設定項目は、AWSのどこにもありません。パブリックかどうかを決めているのは、ルートテーブルに 0.0.0.0/0 → igw の1行があるかどうかだけです。この記事では LocalStack を使って、VPC・サブネット2つ・インターネットゲートウェイ・NATゲートウェイ・セキュリティグループを実際に作り、両方のルートテーブルを並べて差が1行しかないことを目で確かめます。AWSアカウントは作りません。アクセスキーも使いません。全部ローカルのコンテナの中で完結させて、最後に docker compose down -v で消します。VPCは新しい概念ではなく、Linuxで学んだIPとルーティングに別の名前が付いただけだ、というところまで持っていきます。 -
EC2は立てて壊す教材 — AWSの最初の1台
AWSを本番の置き場所にはしません。EC2を1台立てて、SSHの総当たりが実際に来るのを見て、作ったAPIを載せて、最後に全部消します。VMとの違いは請求書とネットワークの2つだけ。止め忘れが一番の事故なので、消す手順から先に決めます。
1